Minihubs et mmh · 5. Le proxy de sortie
Sortir par une autre porte
que celle du Hub.
Les applications du Hub déclarent un proxy. Leurs connexions partent alors par l’adresse d’un mmh, directement ou par TOR, et le chiffrement reste de bout en bout.
Par défaut, une application sort sur Internet avec l’adresse de la machine qui l’héberge. C’est souvent un problème : un site limite les requêtes par adresse, une vérification doit se faire depuis un pays donné, un test doit comparer deux points de sortie. Les mmh de rôle proxy offrent d’autres portes.
À quoi ça sert
- Répartir les requêtes d’un collecteur sur plusieurs adresses.
- Choisir un pays de sortie.
- Passer par TOR quand l’origine ne doit pas être reconnue.
- Garder la même sortie le temps d’une session sur un site.
- Tout journaliser : qui est sorti, vers où, par quelle porte, combien d’octets.
Ce qu’on voit à l’écran
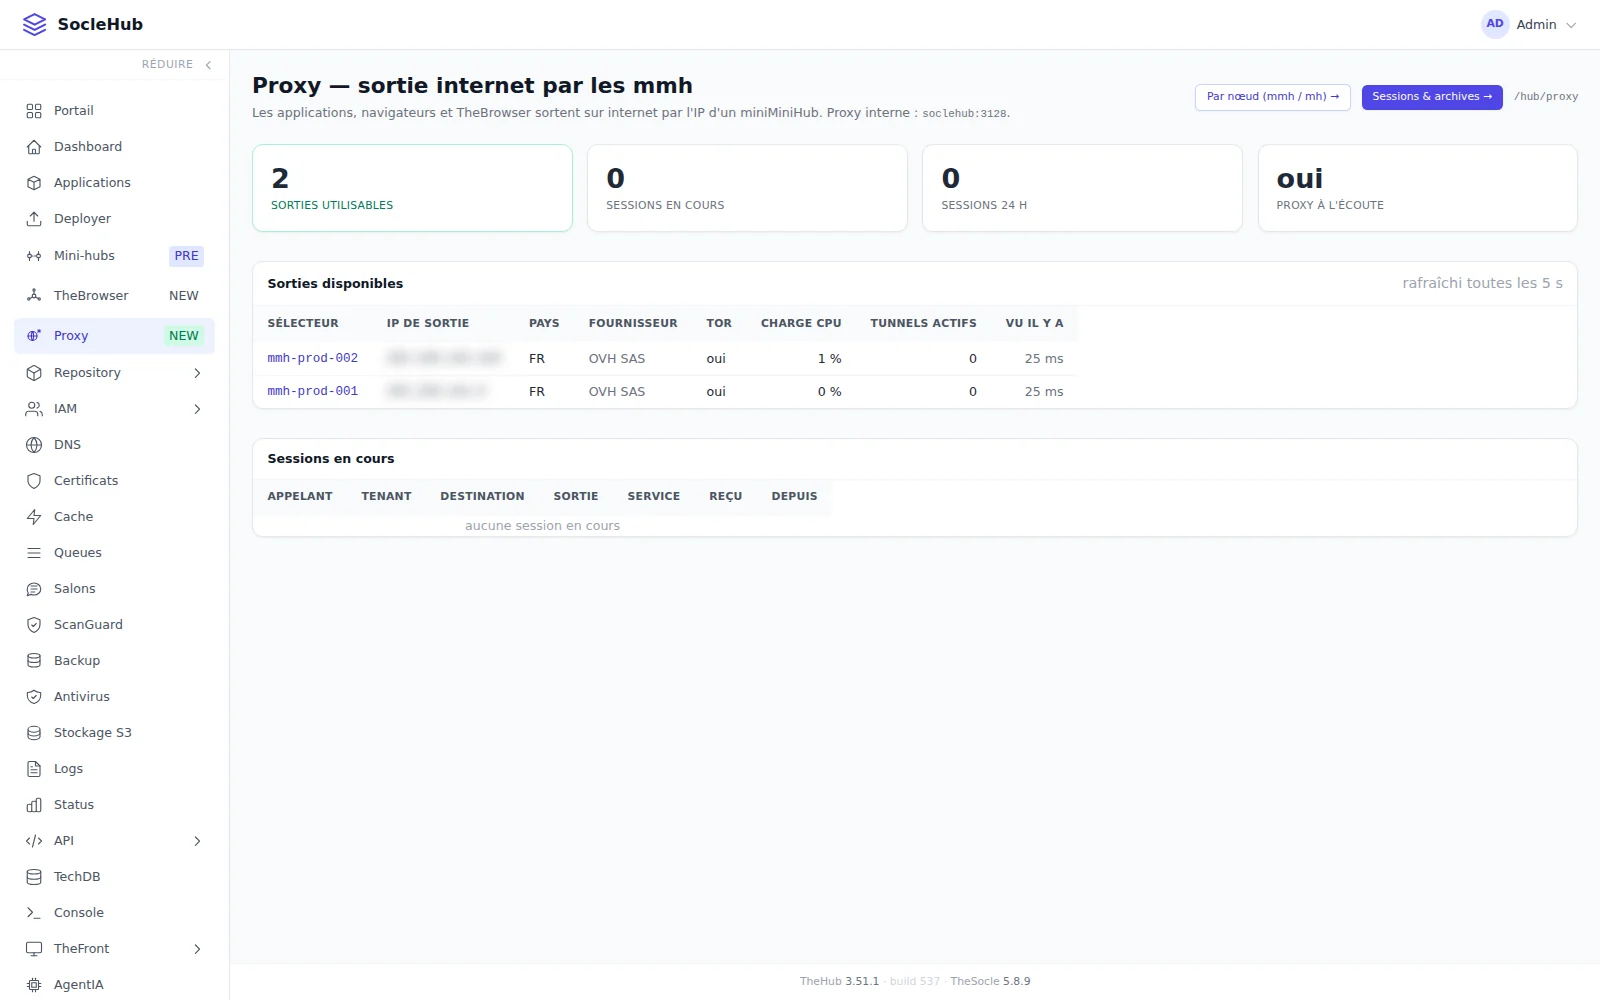
Relevée le 2026-09-23. La page Proxy — sortie internet par les mmh. Le sous-titre : « Les applications, navigateurs et TheBrowser sortent sur internet par l’IP d’un miniMiniHub. Proxy interne : soclehub:3128. »
Les compteurs. 2 sorties utilisables. 0 session en cours, 0 sur 24 heures. Proxy à l’écoute : oui. Au moment de la capture, personne ne sortait.
« Sorties disponibles », rafraîchi toutes les 5 secondes. Deux lignes, mmh-prod-002 et
mmh-prod-001. Pour chacune : l’adresse de sortie (floutée), le pays FR, le fournisseur
OVH SAS, TOR : oui, une charge CPU de 1 % et 0 %, 0 tunnel actif, et vu il y a 25 ms.
« Sessions en cours ». Les colonnes disent ce qu’on y verrait : appelant, tenant, destination, sortie, service, octets reçus, depuis quand. Ici, « aucune session en cours ».
En haut à droite, deux boutons : Par nœud (mmh / mh) et Sessions & archives.
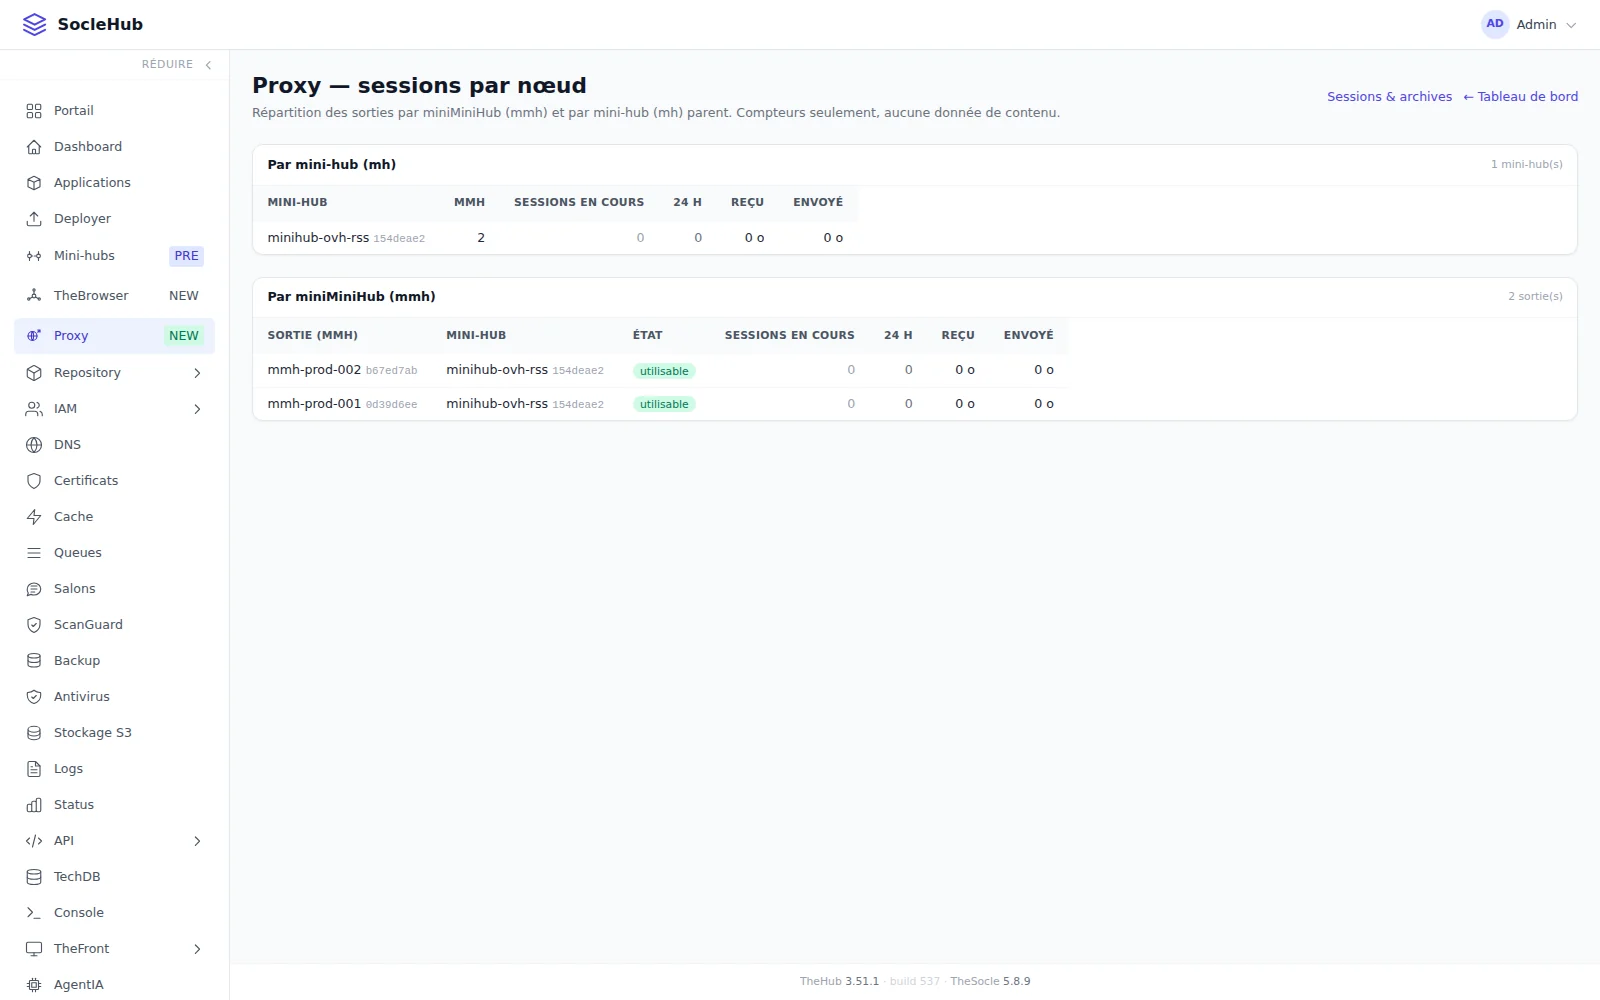
La seconde capture est la vue par nœud. Sa promesse est écrite : « Compteurs seulement, aucune donnée de contenu. »
- Par mini-hub (mh) : une ligne,
minihub-ovh-rss, qui porte 2 mmh de sortie ; 0 session, 0 octet reçu, 0 envoyé. - Par miniMiniHub (mmh) :
mmh-prod-002etmmh-prod-001, rattachés àminihub-ovh-rss, tous deux utilisables, sans session.
Le chemin est donc lisible d’un coup d’œil : Hub, puis minihub, puis mmh, puis Internet.
Comment ça marche
L’application déclare le proxy
Elle se place sur le réseau du Hub et déclare soclehub:3128 comme proxy HTTP. Pour un site en HTTPS, le proxy ouvre un tunnel : il ne voit pas le contenu.
L’identifiant choisit la sortie
pool prend la sortie la moins chargée ; pool-FR se limite à un pays ; le nom d’un mmh vise un nœud précis. Le suffixe +tor fait passer par TOR. Un jeton d’affinité garde la même sortie dix minutes.
Le mot de passe identifie l’appelant
C’est une clé d’API du Hub, ou un mot de passe de proxy dédié à un utilisateur pour un navigateur. Chaque session est rattachée à l’appelant et à son locataire.
Le Hub relaie jusqu’au mmh
Par le minihub parent, jusqu’au mmh choisi, qui ouvre la connexion vers le site. En TOR, le mmh peut demander un nouveau circuit : l’adresse de sortie change.
Une sonde vérifie chaque sortie
Toutes les cinq minutes, le Hub fait sortir une requête témoin par chaque mmh. Une sortie qui ne répond plus est retirée de la liste, même si son battement de cœur est frais.
Ce que ça vous permet
Décider par où vos outils sortent sur Internet : un pays, une adresse précise, plusieurs adresses en alternance, ou un passage anonyme. Sans rien installer dans chaque outil, sinon un réglage de proxy. Et garder la trace de chaque sortie, sans en lire le contenu.
Les limites, aujourd’hui
- Le proxy de sortie est en service sur notre Hub et réservé à nos propres applications.
- Deux sorties seulement, en France, chez le même hébergeur.
- Après un redémarrage du Hub, les sorties reviennent en deux minutes environ.
- Le proxy n’est pas exposé publiquement : on y accède depuis le réseau du Hub ou par le tunnel authentifié.