Le Hub · Antivirus
Ce qui entre
passe d’abord par l’antivirus.
Une pièce jointe, un fichier déposé par un inconnu, un document récupéré sur le web : avant d’être rangé, il est analysé. S’il est infecté, il est isolé.
À quoi ça sert
Un programme qui reçoit des fichiers prend un risque. Un utilisateur dépose un document piégé, un courrier arrive avec une pièce jointe douteuse, et le fichier finit dans le stockage, prêt à être ouvert par quelqu’un d’autre.
Le Hub règle la question une fois pour tous les programmes qu’il fait tourner. Il porte un antivirus, ClamAV, que chaque programme appelle avant de ranger un fichier. Personne n’a à installer, mettre à jour ou surveiller un antivirus dans chaque application.
Ce qu’on voit à l’écran
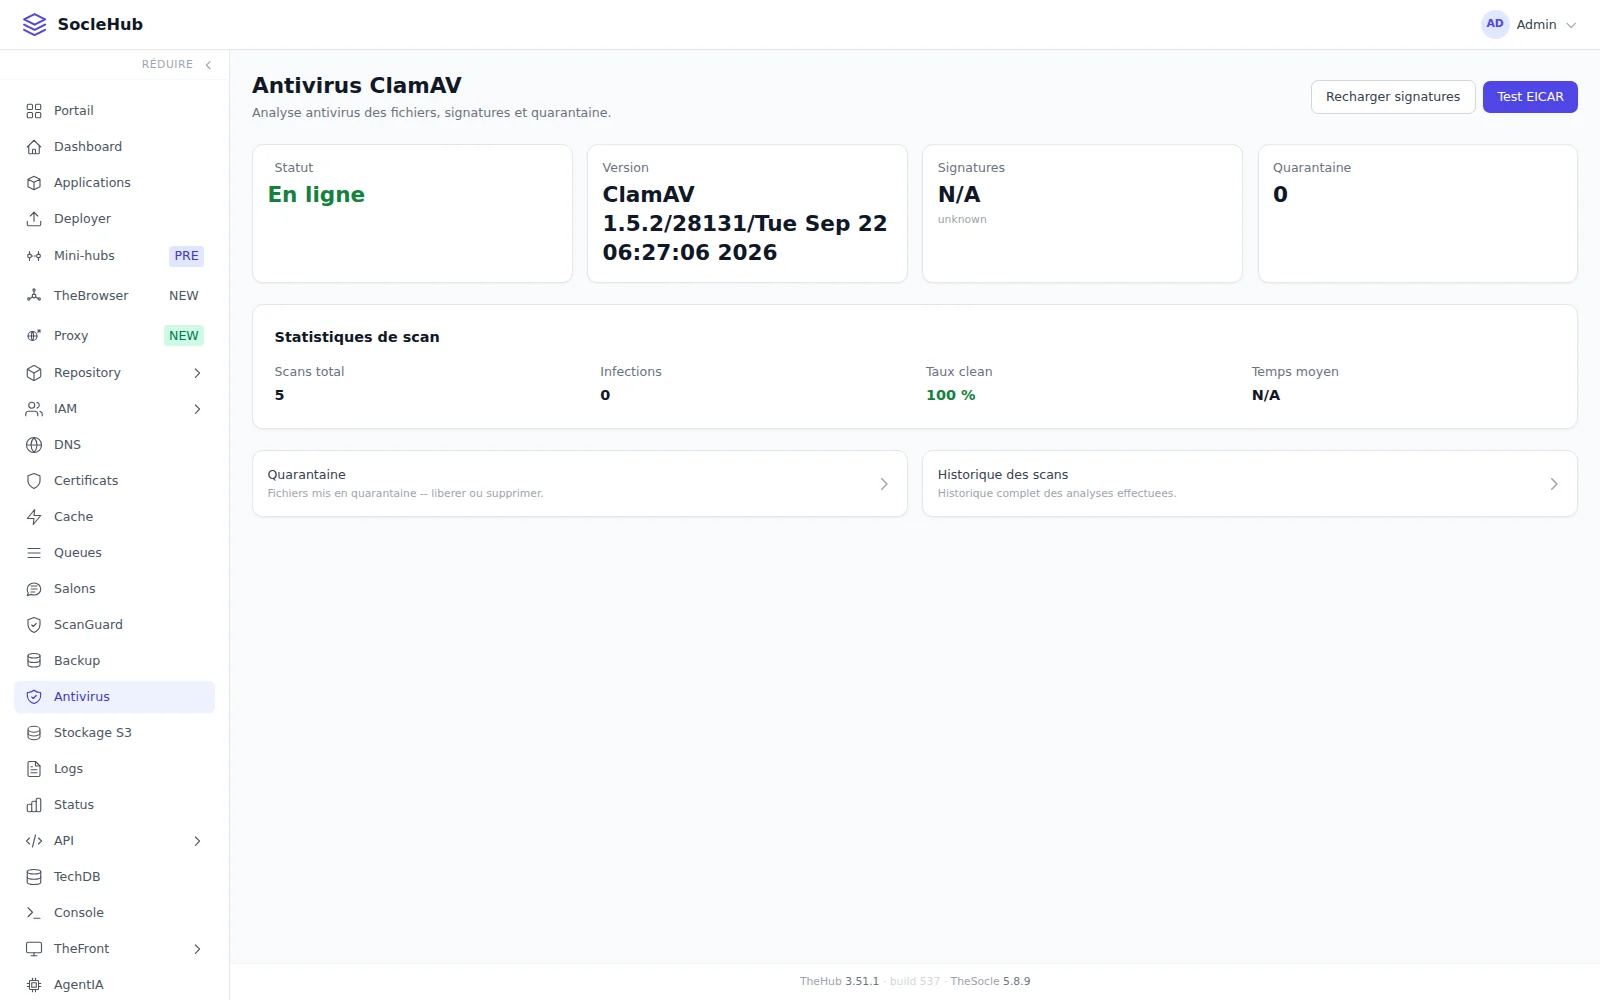
L’écran est celui du Hub thesocle.net, au 2026-09-23 (Hub 3.51.1).
Quatre tuiles en haut. Le statut : « En ligne ». La version : ClamAV 1.5.2, avec le numéro de la base de signatures (28131) et sa date, le 22 septembre 2026 au matin. On sait donc d’un coup d’œil que les signatures ont moins d’un jour. La tuile Signatures affiche « N/A » : ce compteur n’est pas encore alimenté. La quarantaine est vide : 0 fichier.
Les statistiques de scan. Cinq analyses au total sur ce Hub, aucune infection affichée, un taux de fichiers sains de 100 %. Le temps moyen n’est pas affiché. L’antivirus n’analyse que ce qu’on lui confie : le chiffre reflète les fichiers soumis, pas la taille du stockage.
Deux entrées en bas. La quarantaine, pour libérer ou supprimer un fichier isolé, et l’historique des scans, pour retrouver chaque analyse.
Deux boutons en haut à droite. « Recharger signatures » force la relecture de la base. « Test EICAR » soumet le fichier d’essai standard des antivirus : un antivirus qui fonctionne doit le reconnaître.
Comment on s’en sert
On vérifie qu’il répond
On clique sur « Test EICAR ». La réponse doit nommer le fichier d’essai comme infecté. Un statut « En ligne » ne suffit pas : seul ce test prouve que l’analyse a lieu.
Le programme soumet ses fichiers
Avant de ranger un fichier reçu, le programme le transmet à l’antivirus du Hub et lit la réponse : sain ou infecté.
Un fichier infecté est isolé
Il est mis en quarantaine au lieu d’être rangé. L’administrateur le voit dans la liste.
On décide
Depuis la quarantaine, on libère un faux positif ou on supprime le fichier.
Ce que ça vous évite
Un antivirus à acheter pour chaque outil
Tous les programmes installés sur votre Hub partagent le même, tenu à jour.
Le fichier piégé qui circule en interne
Il est arrêté à l’entrée, avant d’arriver dans le stockage.
L’antivirus qui « tourne » mais ne voit plus rien
Un test en un clic dit s’il analyse vraiment.
Les limites d’aujourd’hui
L’antivirus ne parcourt pas le stockage de lui-même. Il analyse ce que chaque programme lui soumet, et les pièces jointes du courrier et des Salons. Un programme qui range un fichier sans le soumettre ne bénéficie pas de la protection : c’est à prévoir quand on le construit.
Un statut « En ligne » ne prouve pas que l’analyse fonctionne. Le test EICAR, si. On le joue à la mise en service du Hub, puis après chaque mise à jour.